Por qué es necesario el uso de la autenticación de dos factores

En el mundo digital actual, nuestra identidad está fragmentada en miles de piezas: correos electrónicos, cuentas bancarias, redes sociales y plataformas de almacenamiento de archivos. Durante décadas, hemos confiado en una única llave para proteger todo este tesoro: la contraseña. Sin embargo, la complejidad de las amenazas actuales ha demostrado que una simple combinación de letras, números y símbolos es insuficiente para garantizar nuestra privacidad y seguridad. Es aquí donde surge la necesidad de la autenticación de dos factores, conocida comúnmente como 2FA (por sus siglas en inglés, Two-Factor Authentication).
La autenticación de dos factores es un método de seguridad que requiere que el usuario proporcione dos formas distintas de identificación para acceder a una cuenta o servicio. En lugar de depender únicamente de algo que el usuario sabe (la contraseña), el sistema añade una segunda capa de verificación basada en algo que el usuario tiene (un teléfono móvil, una llave física) o algo que el usuario es (una huella dactilar o un reconocimiento facial). El objetivo principal es crear una barrera adicional: incluso si un atacante logra descubrir nuestra contraseña, no podrá acceder a la cuenta porque carece del segundo factor necesario. Este artículo explora cómo funciona este sistema, por qué es la defensa más eficaz contra los ataques comunes y qué opciones existen para implementarlo de forma segura.
El fin de la era de la contraseña única
Durante mucho tiempo, la seguridad informática se basó en el modelo de "conocimiento". Si podías demostrar que conocías la clave secreta, se te otorgaba el acceso. Este modelo presenta vulnerabilidades críticas que los ciberdelincuentes han aprendido a explotar con precisión quirúrgica. El problema de las contraseñas es que son datos estáticos y, por naturaleza, fáciles de comprometer mediante diversos métodos de engaño o ataque técnico.
Uno de los peligros más comunes es el phishing, una técnica de ingeniería social donde el atacante suplanta la identidad de una entidad legítima (como un banco o una red social) para que el usuario entregue sus credenciales voluntariamente. Al escribir la contraseña en una página web falsa, el usuario le está entregando la llave maestra al intruso. Otro riesgo es el uso de contraseñas débiles o repetidas. Si un usuario utiliza la misma clave para su correo electrónico y para una tienda de ropa online poco segura, un fallo de seguridad en la tienda permitiría a un atacante acceder automáticamente a su correo y, por extensión, a todos los servicios vinculados a él.
La autenticación de dos factores rompe este patrón de vulnerabilidad. Al introducir un segundo paso que es dinámico y temporal, la contraseña deja de ser el único punto de fallo. Si la contraseña es la puerta de una casa, el segundo factor es un guardia que pide una identificación física que solo el propietario posee. Aunque el ladrón robe la llave, no podrá convencer al guardia de que es el dueño legítimo.
Los tres pilares de la autenticación
Para entender cómo se construye un sistema de doble factor, es necesario comprender las categorías de factores de autenticación. La seguridad robusta se basa en combinar elementos de naturalezas distintas. Si se utilizan dos elementos de la misma categoría, el sistema sigue siendo vulnerable.
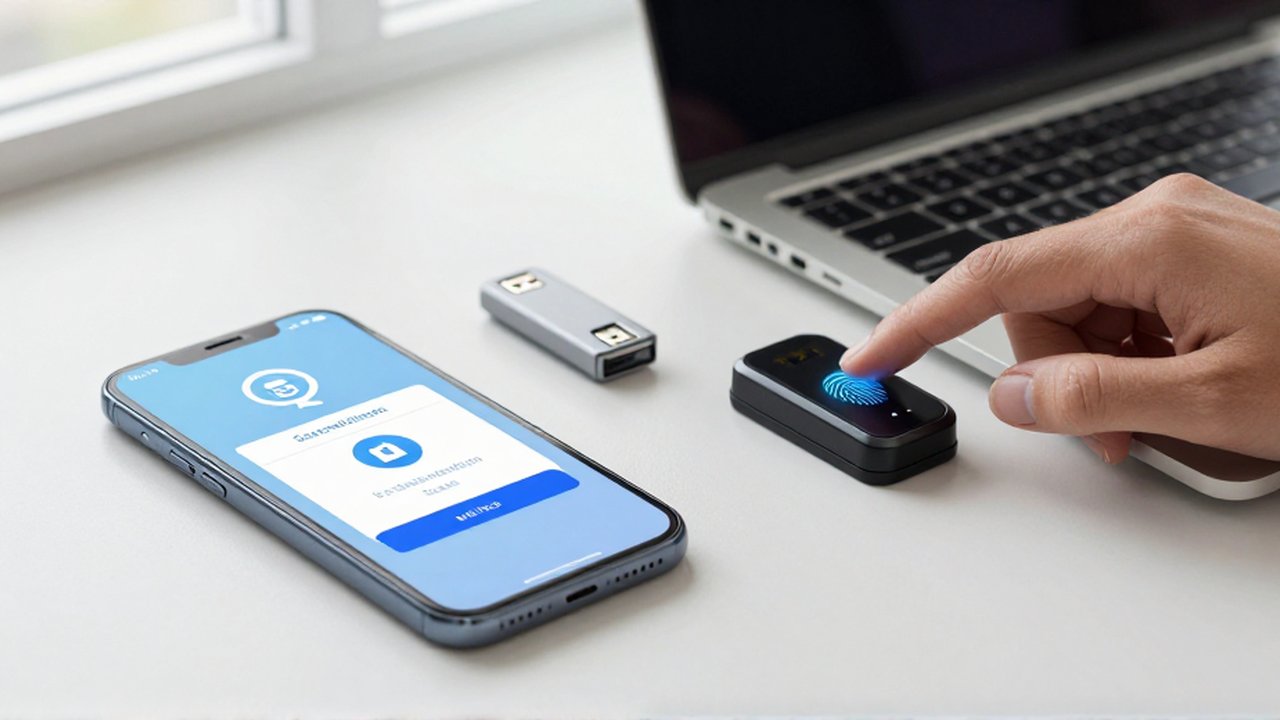
Los tres pilares fundamentales son:
- Algo que sabes: Es la categoría más tradicional e incluye contraseñas, códigos PIN o la respuesta a una pregunta de seguridad. Es el factor más fácil de usar, pero también el más fácil de robar o adivinar.
- Algo que tienes: Se refiere a un objeto físico o digital que pertenece al usuario. Puede ser un teléfono inteligente que recibe un mensaje de texto, un dispositivo de seguridad conectado por USB (token), o una aplicación que genera códigos temporales.
- Algo que eres: Este es el factor biométrico. Utiliza características físicas únicas del individuo, como la huella dactilar, el reconocimiento de la retina, el escaneo de la cara o incluso el patrón de la voz.
Un sistema de autenticación de dos factores efectivo combina, por ejemplo, "algo que sabes" (contraseña) con "algo que tienes" (un código enviado al móvil). La combinación de dos pilares de categorías diferentes es lo que proporciona la verdadera resistencia contra los intentos de intrusión no autorizada.
Comparativa de métodos de autenticación de dos factores
No todos los métodos de doble factor ofrecen el mismo nivel de protección. Algunos son muy cómodos pero vulnerables a ataques avanzados, mientras que otros son extremadamente seguros pero pueden resultar menos prácticos en el día a día. A continuación, se presenta una comparativa de los métodos más utilizados actualmente:
| Método | Descripción | Nivel de Seguridad | Comodidad |
|---|---|---|---|
| SMS (Mensaje de texto) | Se recibe un código numérico vía mensaje de texto móvil. | Bajo / Medio | Muy alta |
| Aplicaciones de autenticación (TOTP) | Apps que generan códigos temporales (ej. Google Authenticator). | Medio / Alto | Alta |
| Notificaciones Push | El servicio envía una alerta al móvil y el usuario pulsa "Aceptar". | Medio / Alto | Muy alta |
| Llaves de seguridad físicas | Dispositivos USB o NFC (estándar FIDO2) que se conectan al equipo. | Muy alto | Media |
| Biometría | Uso de huella, rostro o iris para confirmar la identidad. | Alto | Muy alta |
Es importante notar que el método de SMS, aunque es el más extendido por su facilidad, es susceptible de ataques como el SIM swapping (duplicación de la tarjeta SIM), donde un atacante convence a la operadora telefónica de transferir tu número a su propio dispositivo. Por ello, para cuentas de alto valor, como la banca principal o los correos electrónicos con información sensible, se recomiendan métodos basados en aplicaciones o llaves físicas.
Cómo funcionan los códigos temporales y la sincronización
Uno de los métodos más comunes y recomendados para el usuario medio es el uso de las aplicaciones de autenticación basadas en algoritmos de "contraseña de un solo uso basada en el tiempo" (TOTP). A menudo nos preguntamos cómo es posible que una aplicación en nuestro móvil y un servidor al otro lado del mundo coincidan exactamente en un código de seis dígitos que cambia cada 30 segundos, sin necesidad de estar conectados por internet.
El secreto reside en una semilla o clave secreta que se comparte entre el servidor y la aplicación en el momento en que configuramos la seguridad. Ambos sistemas utilizan una función matemática compleja que toma dos entradas: esa clave secreta compartida y la hora actual (medida en intervalos de 30 segundos). Al aplicar la fórmula, el resultado es el mismo código numérico. Como el tiempo es una variable que ambos conocen, el código siempre coincide. Este método es extremadamente seguro porque el código es efímero; aunque un atacante consiga interceptar un código, este dejará de ser válido en cuestión de segundos.
Preguntas frecuentes sobre la autenticación de dos factores
¿Qué pasa si pierdo el dispositivo donde tengo mi segundo factor?
Esta es la preocupación más habitual. Al configurar la autenticación de dos factores, casi todos los servicios ofrecen "códigos de recuperación" o "códigos de respaldo". Estos son una lista de códigos únicos que debes guardar en un lugar seguro (fuera de tu dispositivo digital, como una libreta física). Si pierdes el móvil, estos códigos te permitirán entrar en tu cuenta para desactivar el segundo factor o registrar un nuevo dispositivo.
¿La autenticación de dos factores ralentiza mi navegación?
En la práctica, el impacto es mínimo. Solo se requiere la intervención del usuario en momentos críticos: cuando inicias sesión en un dispositivo nuevo, cuando cambias la contraseña o después de un periodo de inactividad prolongado. Para el uso diario en dispositivos que ya has autorizado, la experiencia es idéntica a la de antes.
¿Es seguro usar la biometría para este propósito?
Sí, es muy seguro, pero con matices. La biometría es excelente para desbloquear un dispositivo que ya es de confianza. Sin embargo, si un servicio web te pide biometría directamente, es mejor que sea a través de un estándar de hardware (como las llaves de seguridad) para evitar que los datos biométricos se almacenen en servidores externos, lo cual sería un riesgo de privacidad considerable.
¿Si activo la autenticación de dos factores, mis contraseñas ya no importan?
No es que dejen de importar, pero su relevancia cambia. La contraseña sigue siendo la primera línea de defensa y ayuda a identificar al usuario. La autenticación de dos factores no sustituye a una contraseña robusta; en realidad, trabajan en conjunto. Una contraseña débil facilitará que el atacante llegue a la segunda capa, pero no podrá traspasarla fácilmente.
Conclusión sobre la higiene digital
Adoptar la autenticación de dos factores no debe verse como un inconveniente técnico, sino como una parte esencial de la higiene digital contemporánea. Al igual que cerramos la puerta de casa con llave o no dejamos objetos de valor a la vista en la calle, debemos aplicar capas de protección a nuestra identidad virtual.
En un entorno donde los ataques automatizados y los intentos de suplantación son cada vez más sofisticados, confiar en un solo factor de seguridad es aceptar un riesgo innecesario. La transición hacia métodos más seguros, como las aplicaciones de autenticación o las llaves físicas, es un paso fundamental para proteger nuestra privacidad, nuestra reputación y nuestras finanzas en el vasto ecosistema digital. La seguridad absoluta no existe, pero la autenticación de dos factores es, sin duda, la herramienta más eficaz para elevar drásticamente el coste y la dificultad de cualquier intento de acceso no autorizado.
Deja una respuesta
Entradas relacionadas